Le gros changement dans Odoo 19.4
Les droits d'accès ont été simplifiés en supprimant les « record rules » (règles d'enregistrement) et en ajoutant un domaine directement au niveau du droit d'accès pour déterminer à quels enregistrements le droit s'applique. Odoo
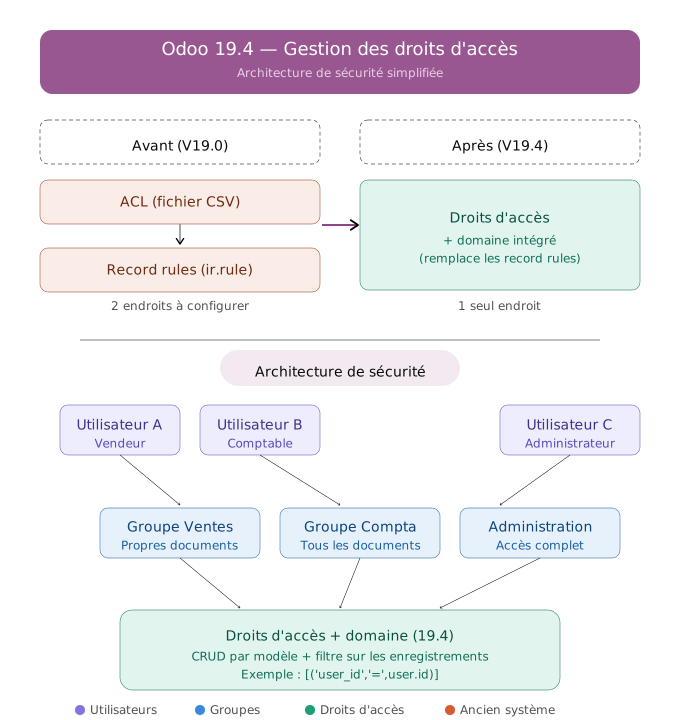
Concrètement, avant (V19.0) la sécurité fonctionnait sur 2 couches séparées :
Couche 1 — Les ACL (Access Control Lists) : un fichier CSV qui disait « ce groupe peut lire/écrire/créer/supprimer sur tel modèle » — mais pour TOUS les enregistrements du modèle.
Couche 2 — Les Record Rules (ir.rule) : des règles XML séparées qui filtraient ensuite QUELS enregistrements précis un utilisateur pouvait voir (par exemple « seulement ses propres commandes »).
En 19.4, Odoo fusionne les deux : le domaine de filtrage est directement intégré dans le droit d'accès. Plus besoin d'aller configurer des record rules à part.
Comment fonctionne la gestion des groupes (valable V19 + 19.4)
Voici les concepts clés, expliqués simplement :
Les Utilisateurs — chaque personne qui se connecte à Odoo. On leur assigne des permissions via leur profil (Paramètres → Gérer les utilisateurs → sélectionner un utilisateur → onglet « Droits d'accès »).
Les Groupes — ce sont des « rôles » par application. Les groupes sont des ensembles de permissions spécifiques à chaque application, utilisés pour gérer les droits d'accès communs à un grand nombre d'utilisateurs. Par exemple dans l'app Ventes : « Utilisateur : propres documents », « Utilisateur : tous les documents », « Responsable ». Chaque niveau donne plus de droits. Odoo
L'héritage entre groupes (implied_ids) — un groupe peut « hériter » d'un autre. Par exemple, le groupe « Responsable des ventes » inclut automatiquement les droits du groupe « Utilisateur des ventes ». Ça évite de tout configurer deux fois. Les permissions en vert sont déjà fournies par une autre permission, et celles en rouge sont en conflit et ne peuvent pas être actives en même temps. Odoo
Les catégories — les groupes sont organisés par application (Ventes, Achats, Comptabilité, etc.). Quand tu ouvres l'onglet « Droits d'accès » d'un utilisateur, tu vois chaque app avec un menu déroulant pour choisir le niveau.
Comment configurer les droits en pratique
Pour un utilisateur classique : va dans Paramètres → Gérer les utilisateurs → choisis l'utilisateur → onglet « Droits d'accès ». Pour chaque application, choisis le niveau (aucun accès, utilisateur, responsable, etc.).
Pour aller plus loin (mode développeur) : active le mode développeur (Paramètres → tout en bas → « Activer le mode développeur »). Ensuite tu peux accéder à Paramètres → Technique → Sécurité → Groupes, où tu vois chaque groupe avec ses membres, ses droits d'accès (CRUD par modèle), et maintenant en 19.4, les domaines directement intégrés.
La règle d'union : si un utilisateur appartient à plusieurs groupes, Odoo accorde l'union de toutes les permissions — si un groupe donne l'accès en écriture, l'utilisateur peut écrire. Odoo Skillz
Résumé Avant / Après
| V19.0 | V19.4 | |
|---|---|---|
| Qui peut faire quoi sur quel modèle | ACL (fichier CSV) | Droits d'accès (inchangé) |
| Quels enregistrements précis | Record Rules séparées (ir.rule en XML) | Domaine intégré directement dans le droit d'accès |
| Complexité | 2 endroits à configurer | 1 seul endroit |
Le but d'Odoo avec ce changement est de rendre la sécurité plus intuitive : au lieu de jongler entre ACL et record rules, tout se gère au même endroit. C'est surtout un gain pour les développeurs et les intégrateurs qui créent des modules personnalisés.